Case study
Analizator użytkowników: raport aktywności konta
Część Mini-SOAR. Skrypt w PowerShell tworzy samodzielny raport HTML o aktywności konta: werdykt z oceną ryzyka bezpieczeństwa i pewnością wykryć, hipotezy z dowodami i checklistą dla analityka, porównanie z poprzednią aktywnością konta, korelacja względem czasu sesji VPN i interaktywna oś czasu. Poniżej zrzuty i pełny raport na danych syntetycznych.
- Technologie
- Python
- Active Directory
- MITRE ATT&CK
- HTML
- PowerShell
Kontekst
Analizator użytkowników to część Mini-SOAR i tworzy raporty dla kont albo typów zdarzeń. Analityk uruchamia go krótkim skryptem w PowerShell, a połączenie SSH idzie przez ograniczone konto, które ma dostęp tylko do raportów wygenerowanych przez danego użytkownika.
Problem
Przy każdym dochodzeniu dotyczącym konta wracają te same pytania: czyje to konto, skąd się logowało, czy były nieudane próby i czy to się powtarza. Żeby na nie odpowiedzieć, trzeba przejrzeć wiele zdarzeń z różnych źródeł i porównać je z tym, co dla tego konta jest normalne.
Moja rola
Analizator powstał w drugiej fazie projektu, z agentem AI (Claude Code). Ja ustalałem wymagania i logikę detekcji, sprawdzałem wyniki na prawdziwej pracy SOC i przekazywałem uwagi z codziennego używania raportów; agent wprowadzał zmiany pod moim kierunkiem, z testami i przeglądem na każdym etapie.
Dane i narzędzia
- Źródła
- zdarzenia Windows/AD z SIEM, logi bramy VPN i alerty SIEM dotyczące konta
- Okres
- badane dni porównane z wcześniejszym okresem tego samego konta (w raporcie demo: 7 dni wobec 23 dni)
- Wynik
- jeden plik HTML; nazwy plików i logi bez danych osobowych, raport może odczytać tylko jego właściciel
Co zawiera raport
Werdykt i ocena ryzyka
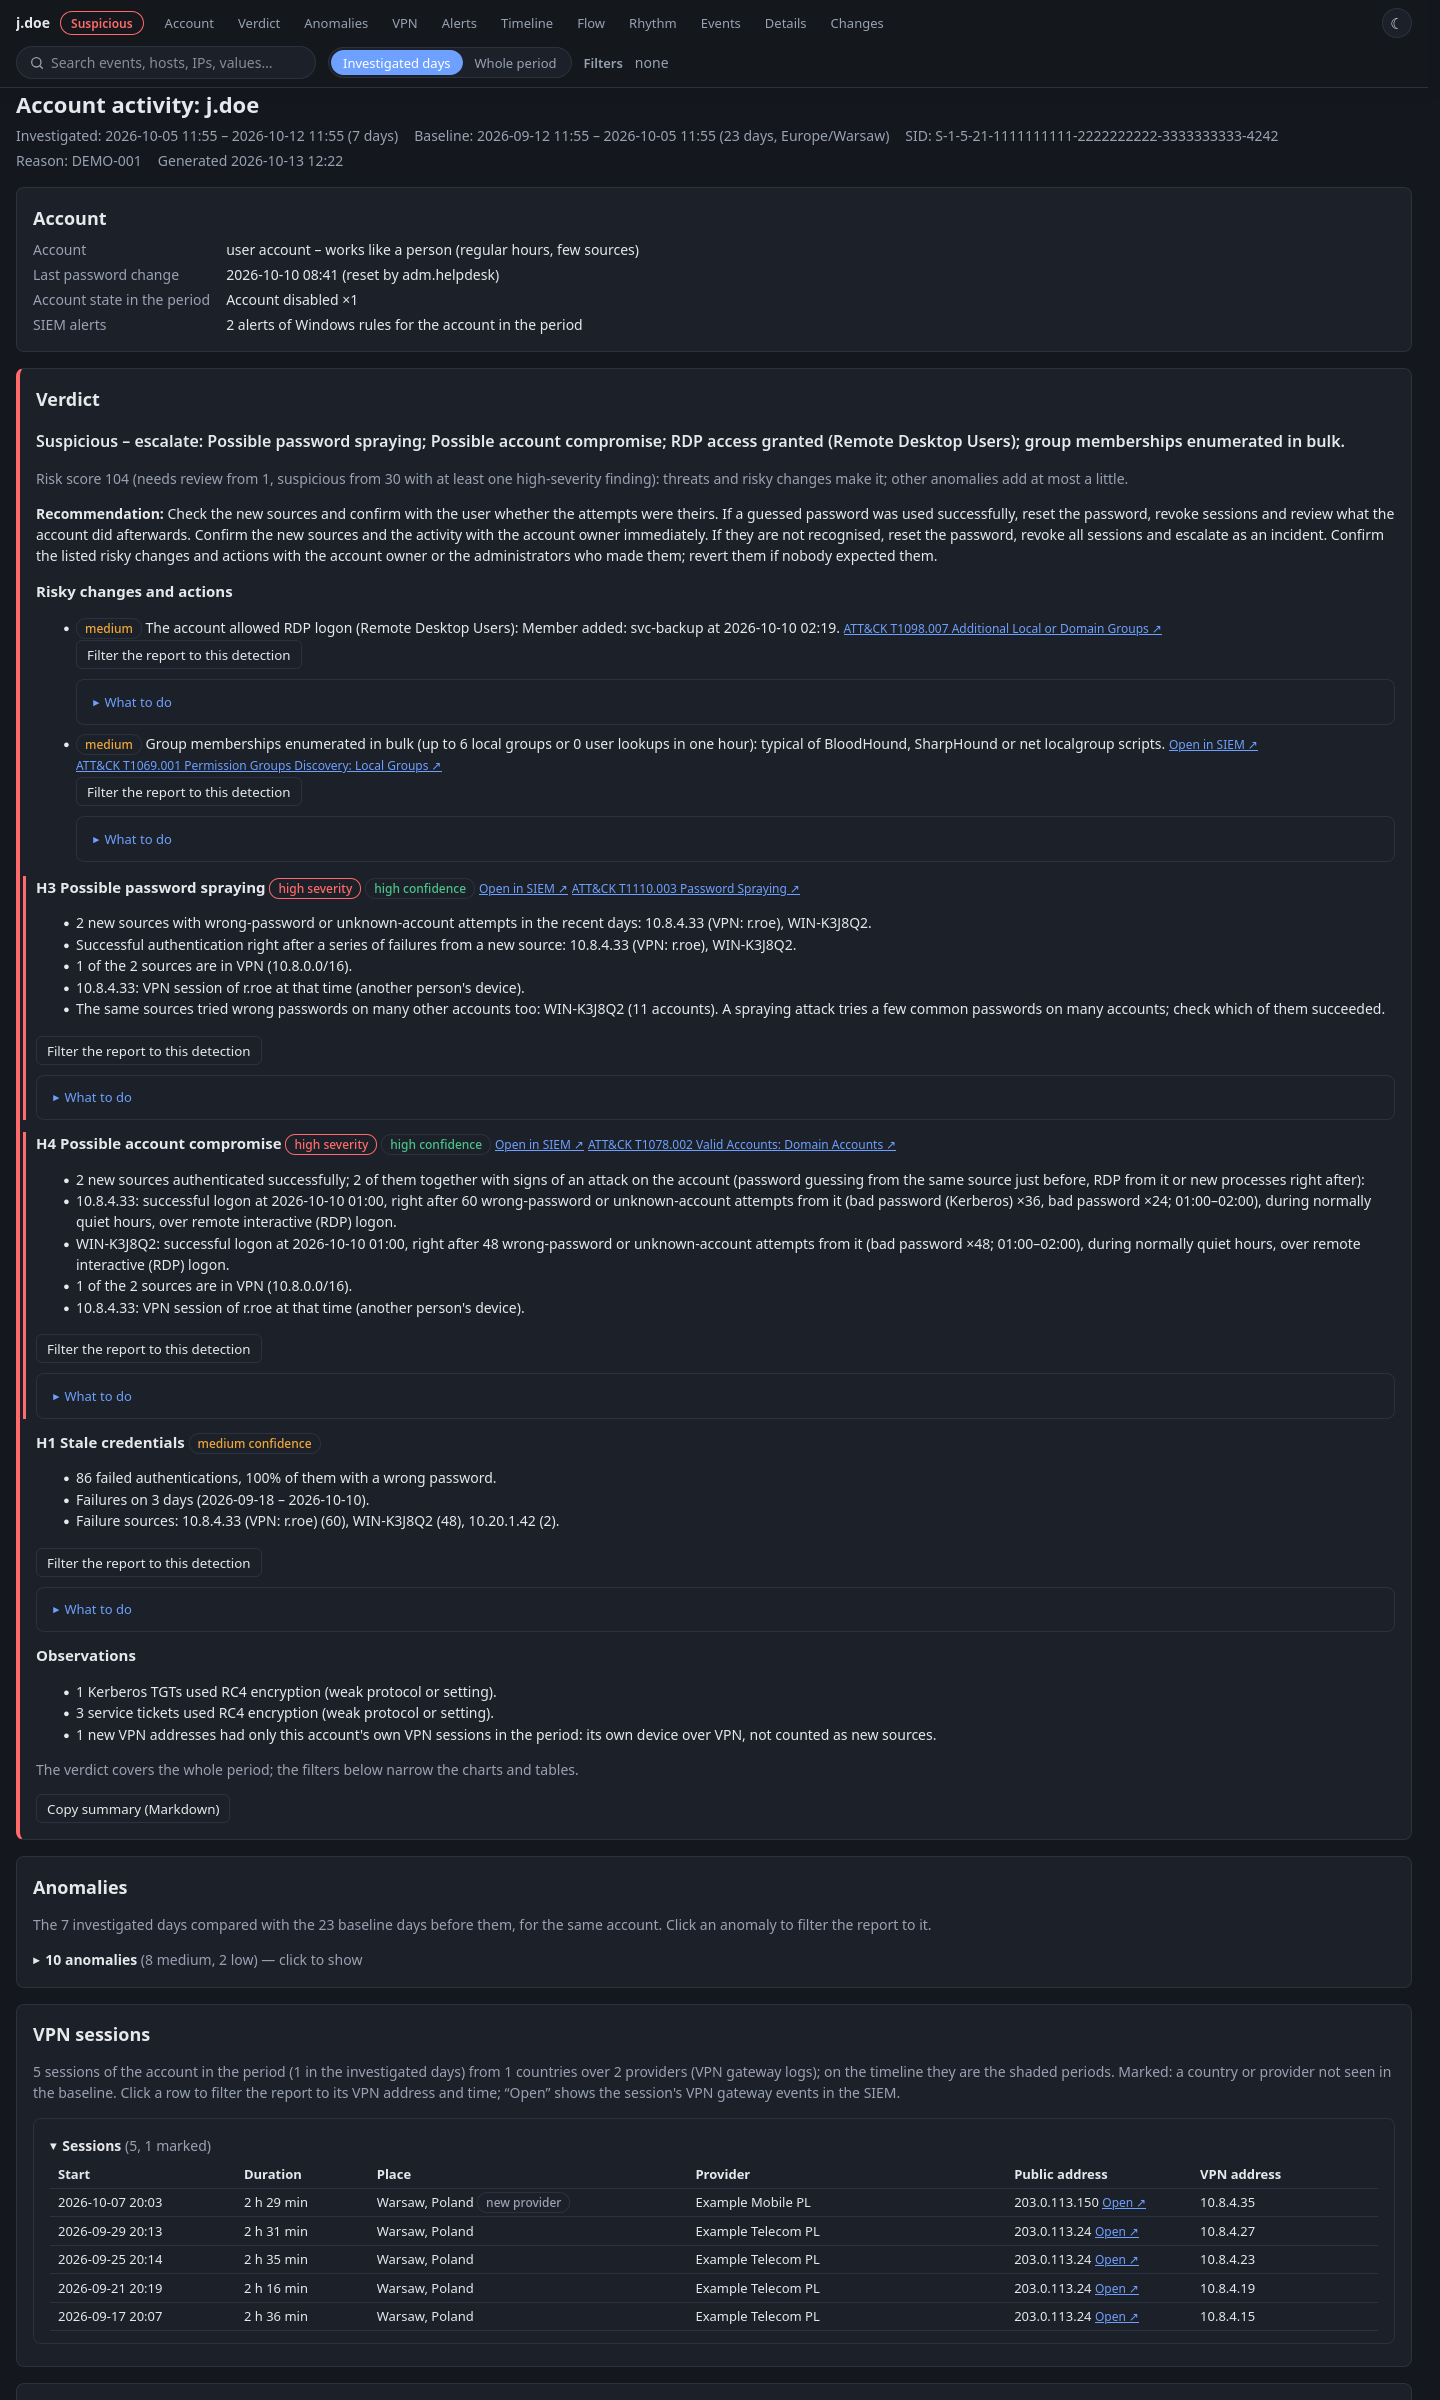
Werdykt (np. „podejrzane - eskaluj”), ocena ryzyka z wyjaśnieniem, skąd się wzięła, rekomendacja i lista ryzykownych zmian z odnośnikami do MITRE ATT&CK.
Hipotezy
Każda hipoteza ma poziom ważności i pewności, dowody, odnośnik do MITRE ATT&CK, przycisk filtrujący raport i listę „co zrobić”. Raport sprawdza m.in. zgadywanie hasła, przejęcie konta, Kerberoasting, DCSync i ruch boczny.
Anomalie i sesje VPN
Odchylenia od normy tego samego konta i sesje VPN: kto miał dany adres w chwili zdarzenia, z oznaczeniem nowego kraju lub dostawcy.
Wykresy i szczegóły zdarzeń
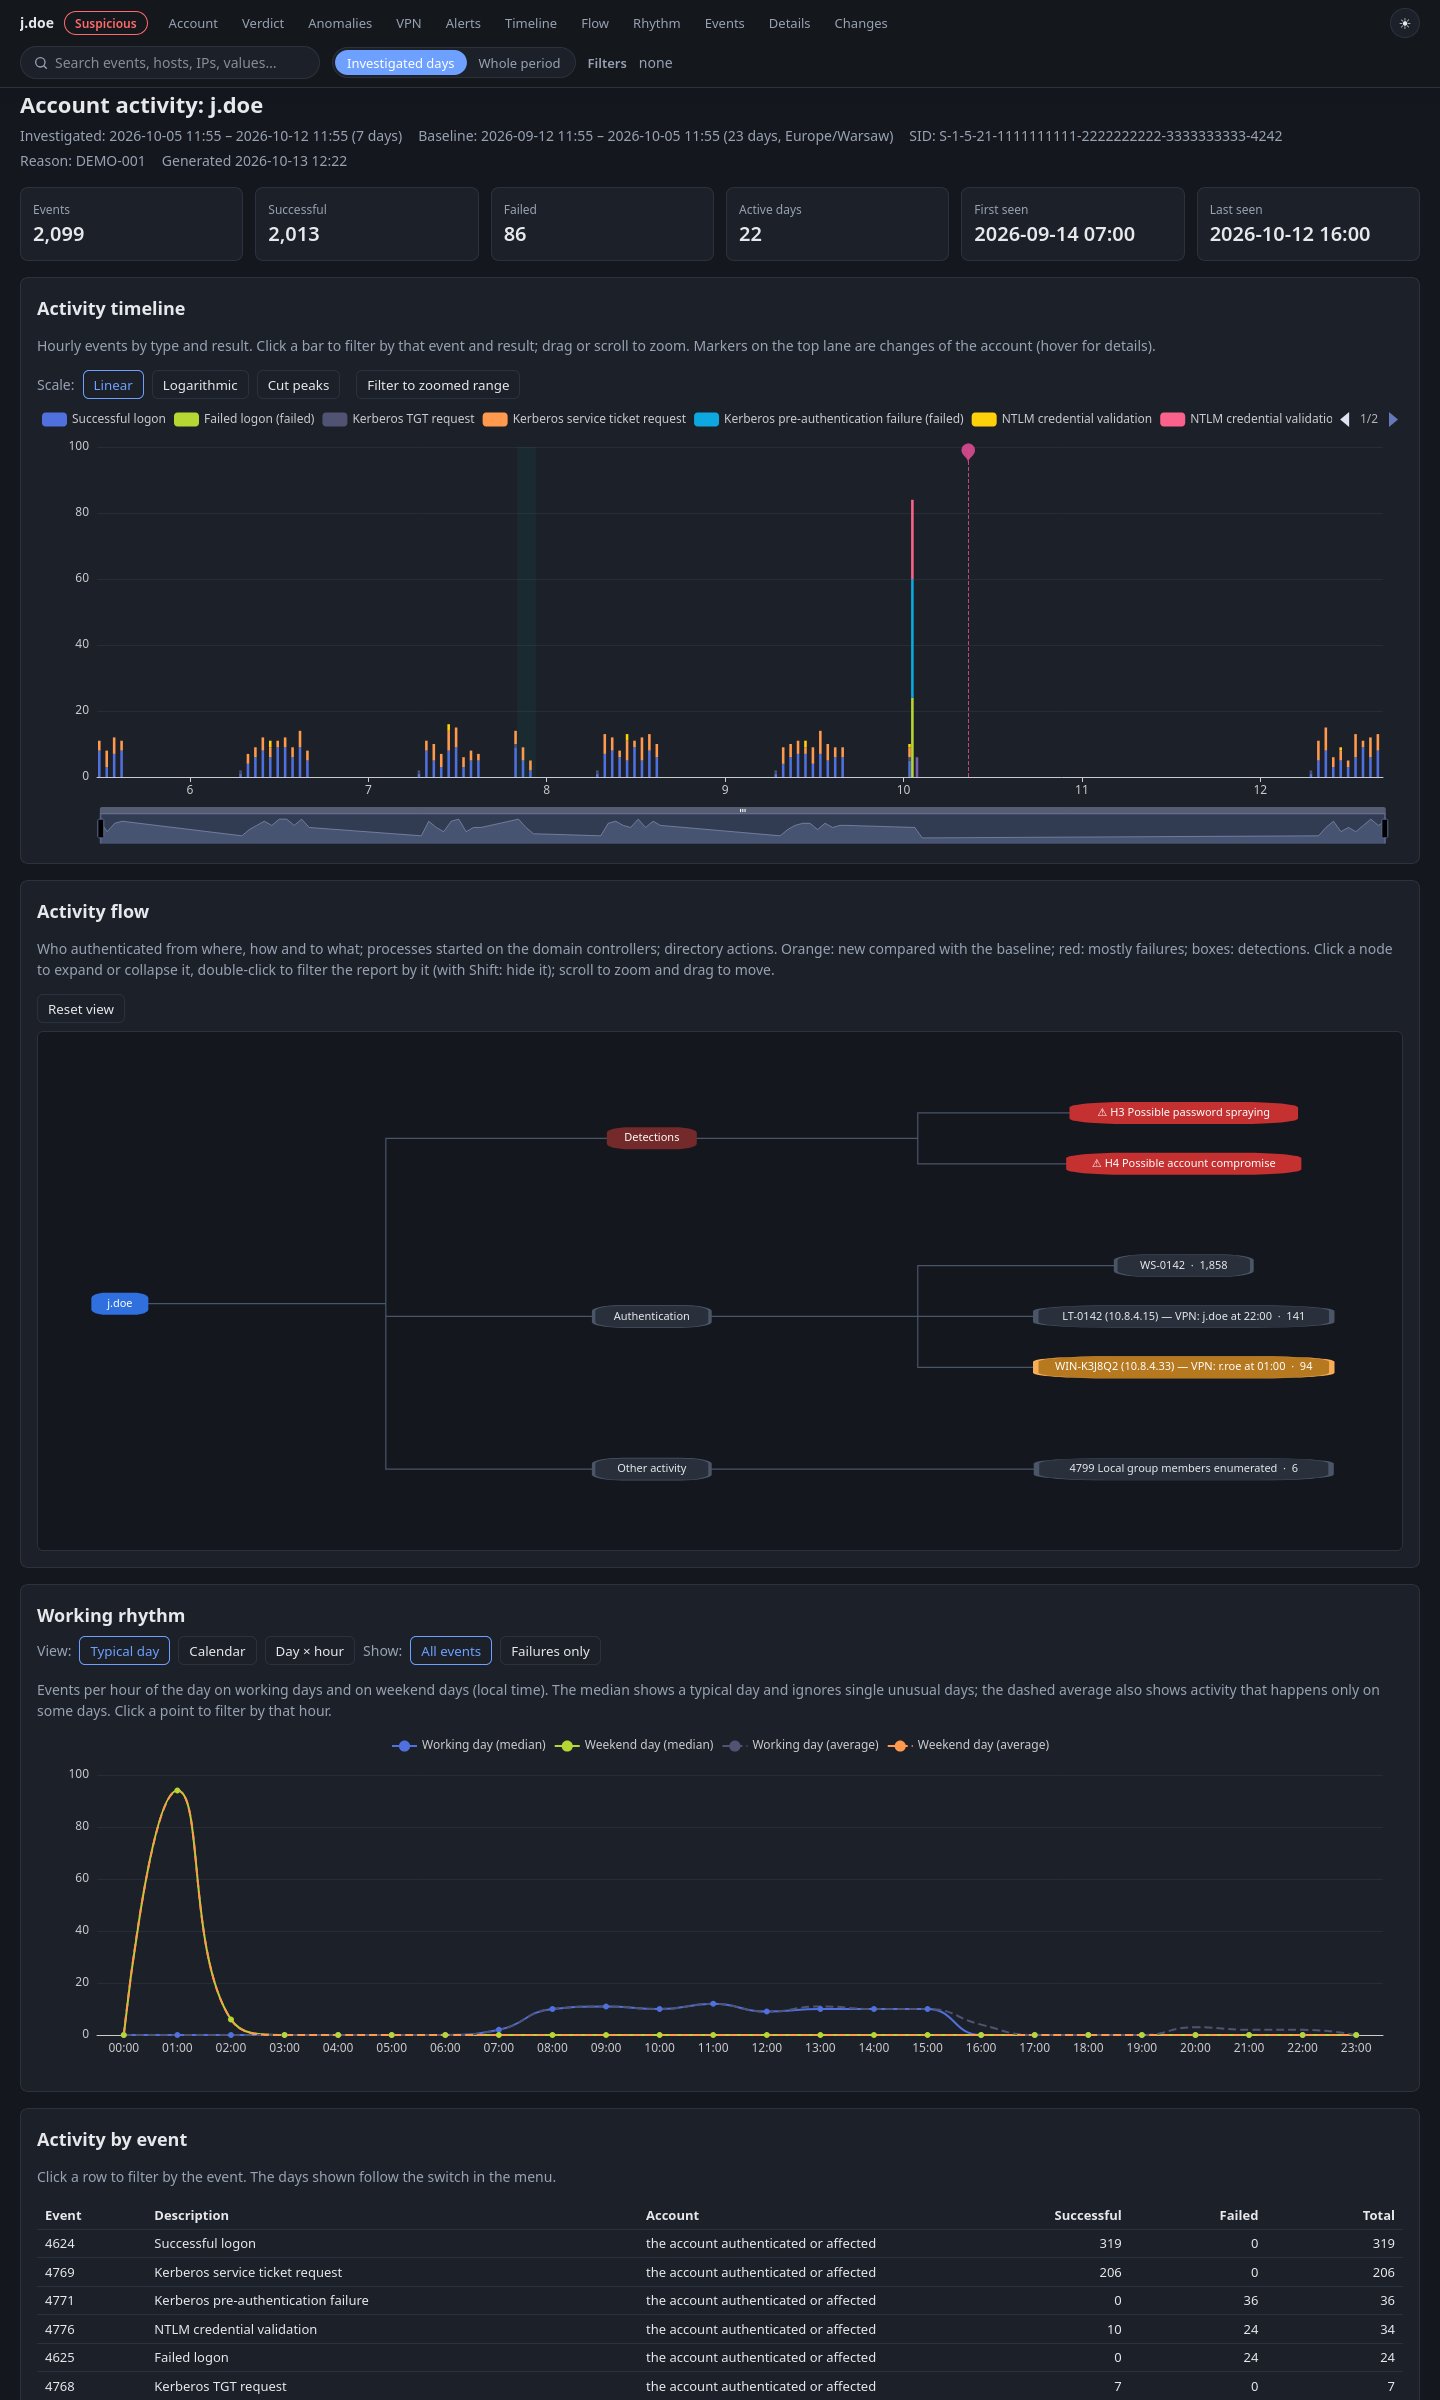
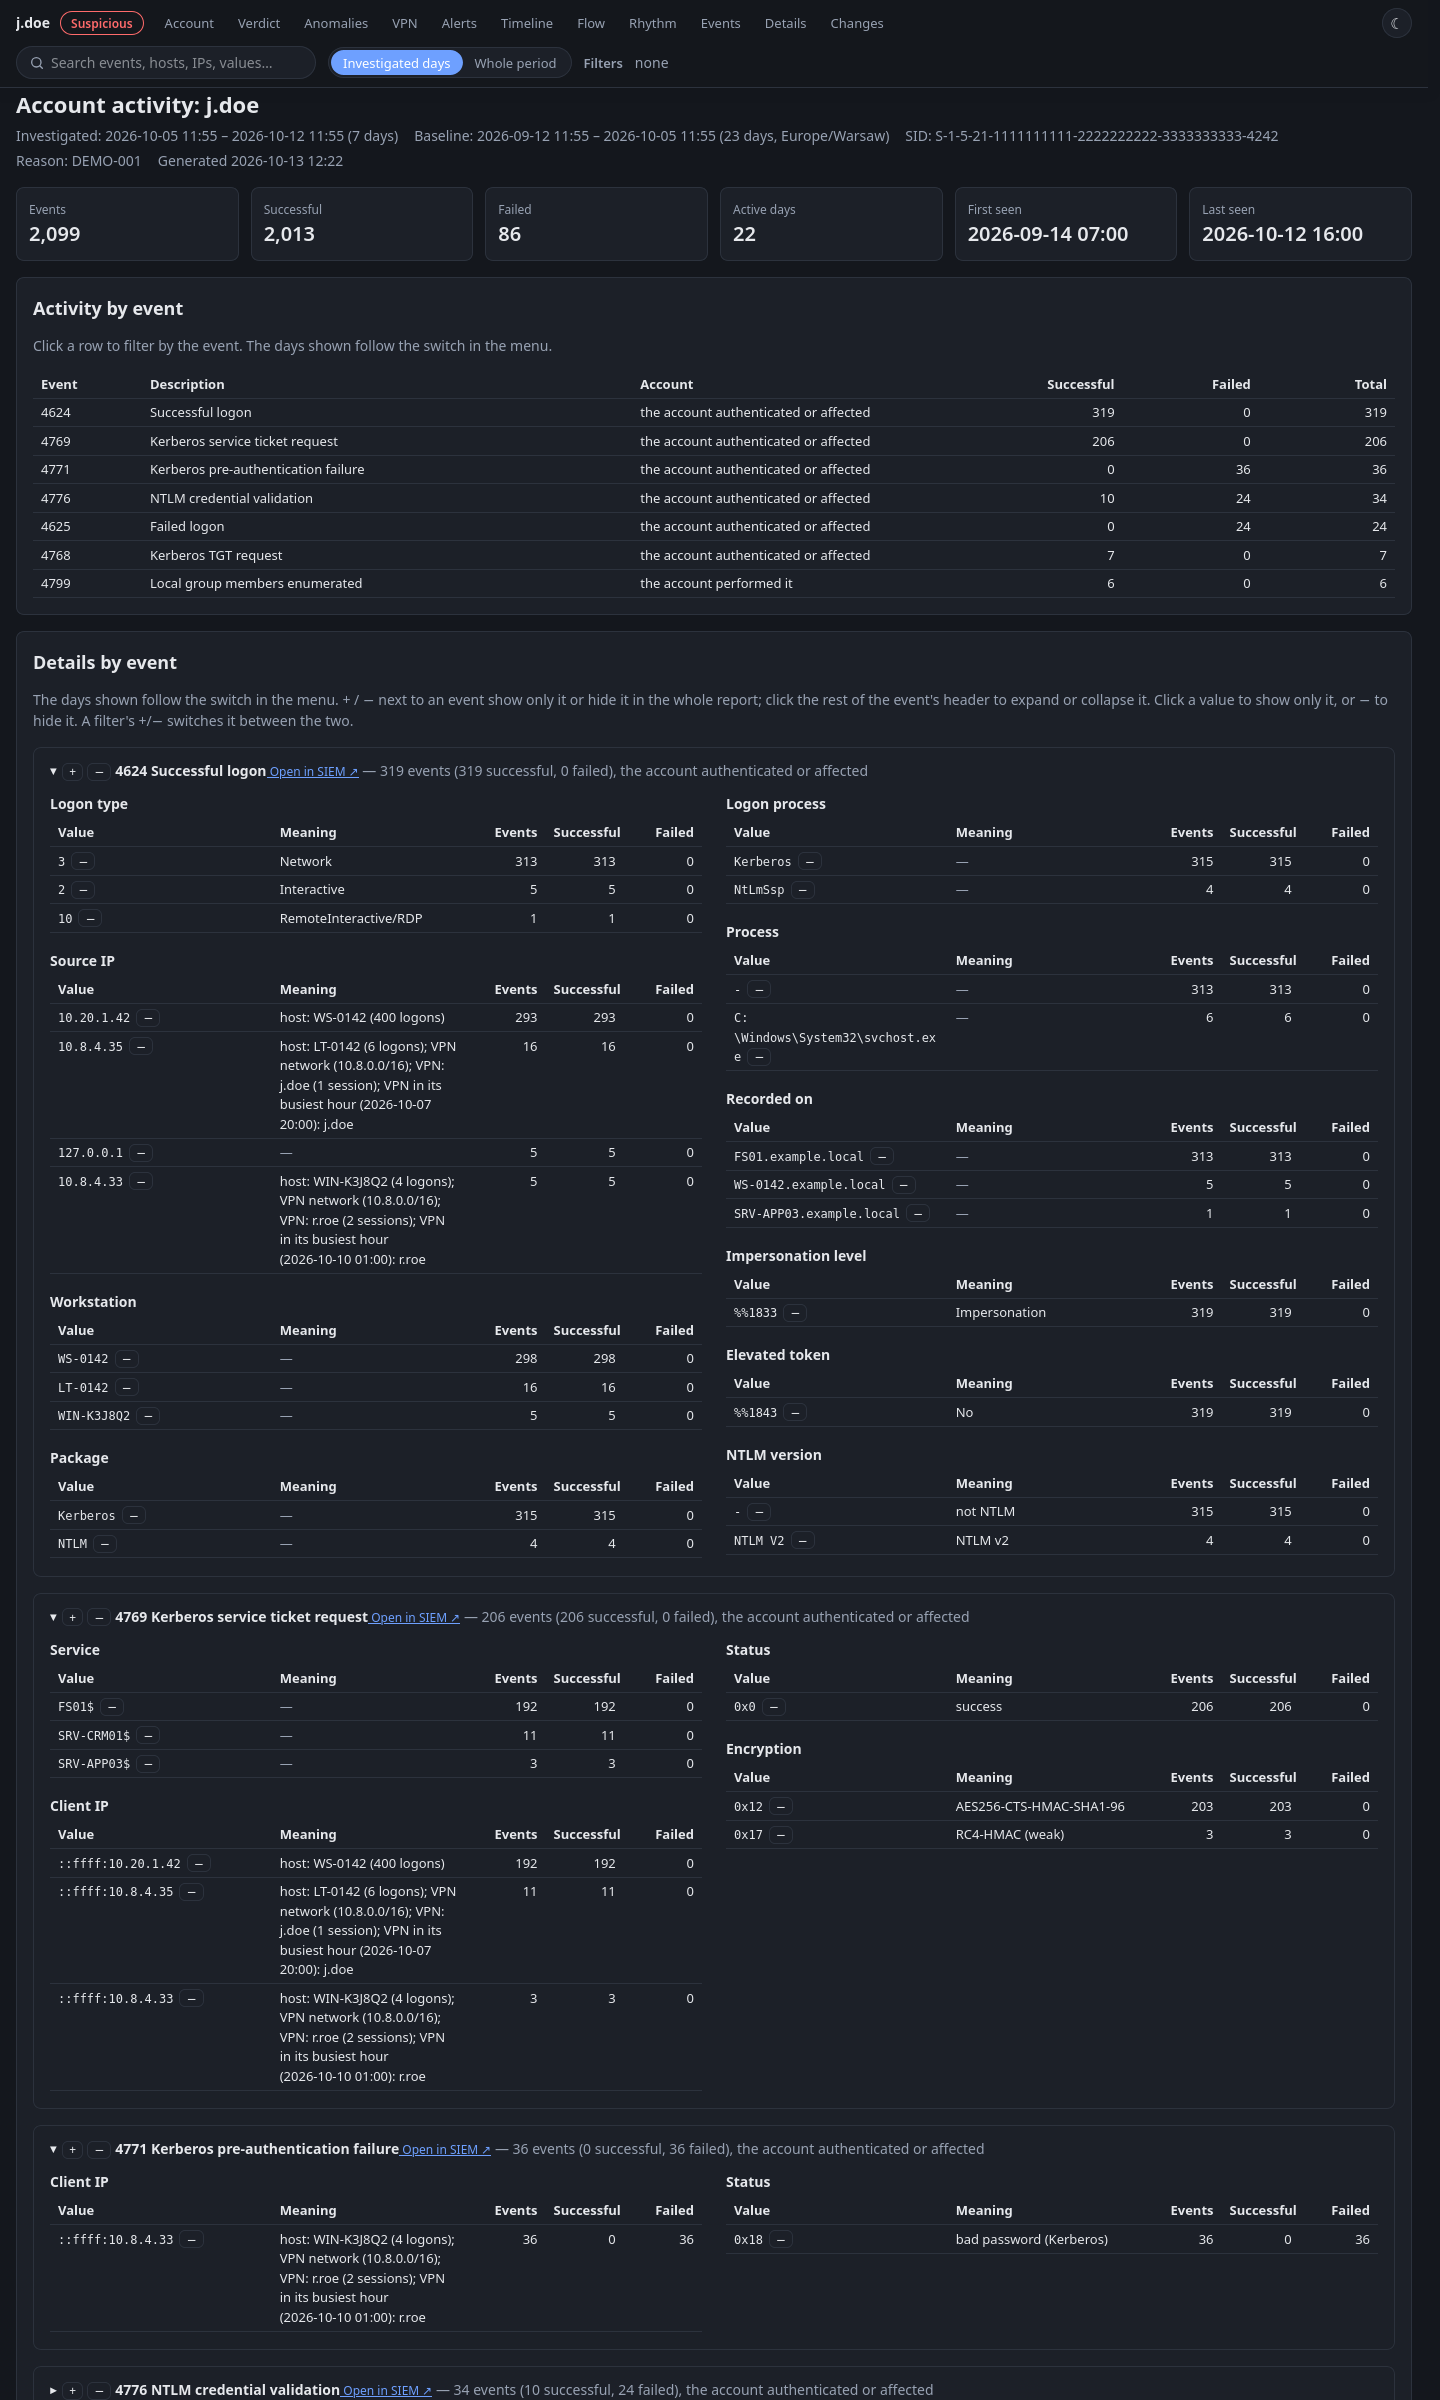
Godzinowa oś czasu, graf „kto, skąd, jak i dokąd”, rytm pracy w dni robocze i weekendy oraz tabele wartości pól. GUID-y z AD, maski dostępu, flagi kont i kody są tłumaczone na zrozumiały opis, a każdy element działa jak filtr.
Dane syntetyczne: konta, hosty i adresy są wymyślone. Raport jest po angielsku i otwiera się w nowej karcie.
Kluczowe decyzje
- Norma tego samego konta
- Aktywność jest porównywana z historią tego samego konta, a nie z jednym progiem dla wszystkich, więc raport pokazuje, co jest nietypowe właśnie dla tego konta.
- Hipotezy zamiast listy zdarzeń
- Zamiast samej listy zdarzeń analityk dostaje hipotezy z dowodami, mapowaniem do MITRE ATT&CK i checklistą dla L1.
- Zrozumiały język
- GUID-y, maski dostępu i flagi kont są opisane słowami, więc nie trzeba ich sprawdzać w dokumentacji.
- Jeden plik, jeden właściciel
- Raport to jeden plik HTML, który może odczytać tylko jego właściciel.
Stan
Analizator jest częścią produkcyjnej wersji Mini-SOAR i korzysta z niego zespół SOC. Uwagi z codziennego używania, głównie o wygodzie i czytelności raportu, trafiały do rozwoju.
Ograniczenia
- Werdykt i rekomendacje to podpowiedź dla analityka: analizator niczego nie blokuje ani nie zmienia w systemach.
- Raport demo jest wygenerowany na danych syntetycznych; kodu i raportów z prawdziwego środowiska nie publikuję.