Przejdź do treści
Piotr Szkudlarek

Piotr Szkudlarek

SOC Analyst L1

SIEM · detection engineering · automatyzacja w Pythonie

Analizuję alerty w SOC, konfiguruję SIEM w Elastic/OpenSearch oraz automatyzuję pracę w Pythonie. Zbudowałem autorski silnik Mini-SOAR do wzbogacania alertów.

Projekty i case studies

Projekt 01

Mini-SOAR

Wzbogacanie alertów i threat hunting w Pythonie

  • Wzbogacanie nowych alertów na bieżąco - skala ryzyka, zalecane kroki, uzasadnienie wykryć bezpieczeństwa, mapowanie do MITRE ATT&CK
  • Threat hunting obejmujący całe logi Windows/AD, uruchamiany raz na godzinę: wykrywa password spraying, Kerberoasting, DCSync i inne techniki ataków
  • Przypisanie sesji VPN i analizator użytkowników z raportem HTML

Wejście

  • nowe alerty z Windows w SIEM (OpenSearch)
  • zdarzenia Windows i Active Directory
  • logi bramy VPN

Silnik (Python)

  • co 90 s - wzbogacanie
  • co godzinę - threat hunting
  1. 01parser alertu
  2. 02celowane zapytania o kontekst
  3. 03moduł analizy dla typu zdarzenia
  4. 04reguły SigmaHQ (pySigma)
  5. 05werdykt: ryzyko, uzasadnienie, MITRE ATT&CK

SQLite · systemd - stan, ponowienia, zaległości

Wyjście

  • wzbogacony alert
  • wykrycia huntingu, bez duplikatów co godzinę
  • raport HTML konta lub typu zdarzenia (skrypt w PowerShell)
Projekt 02

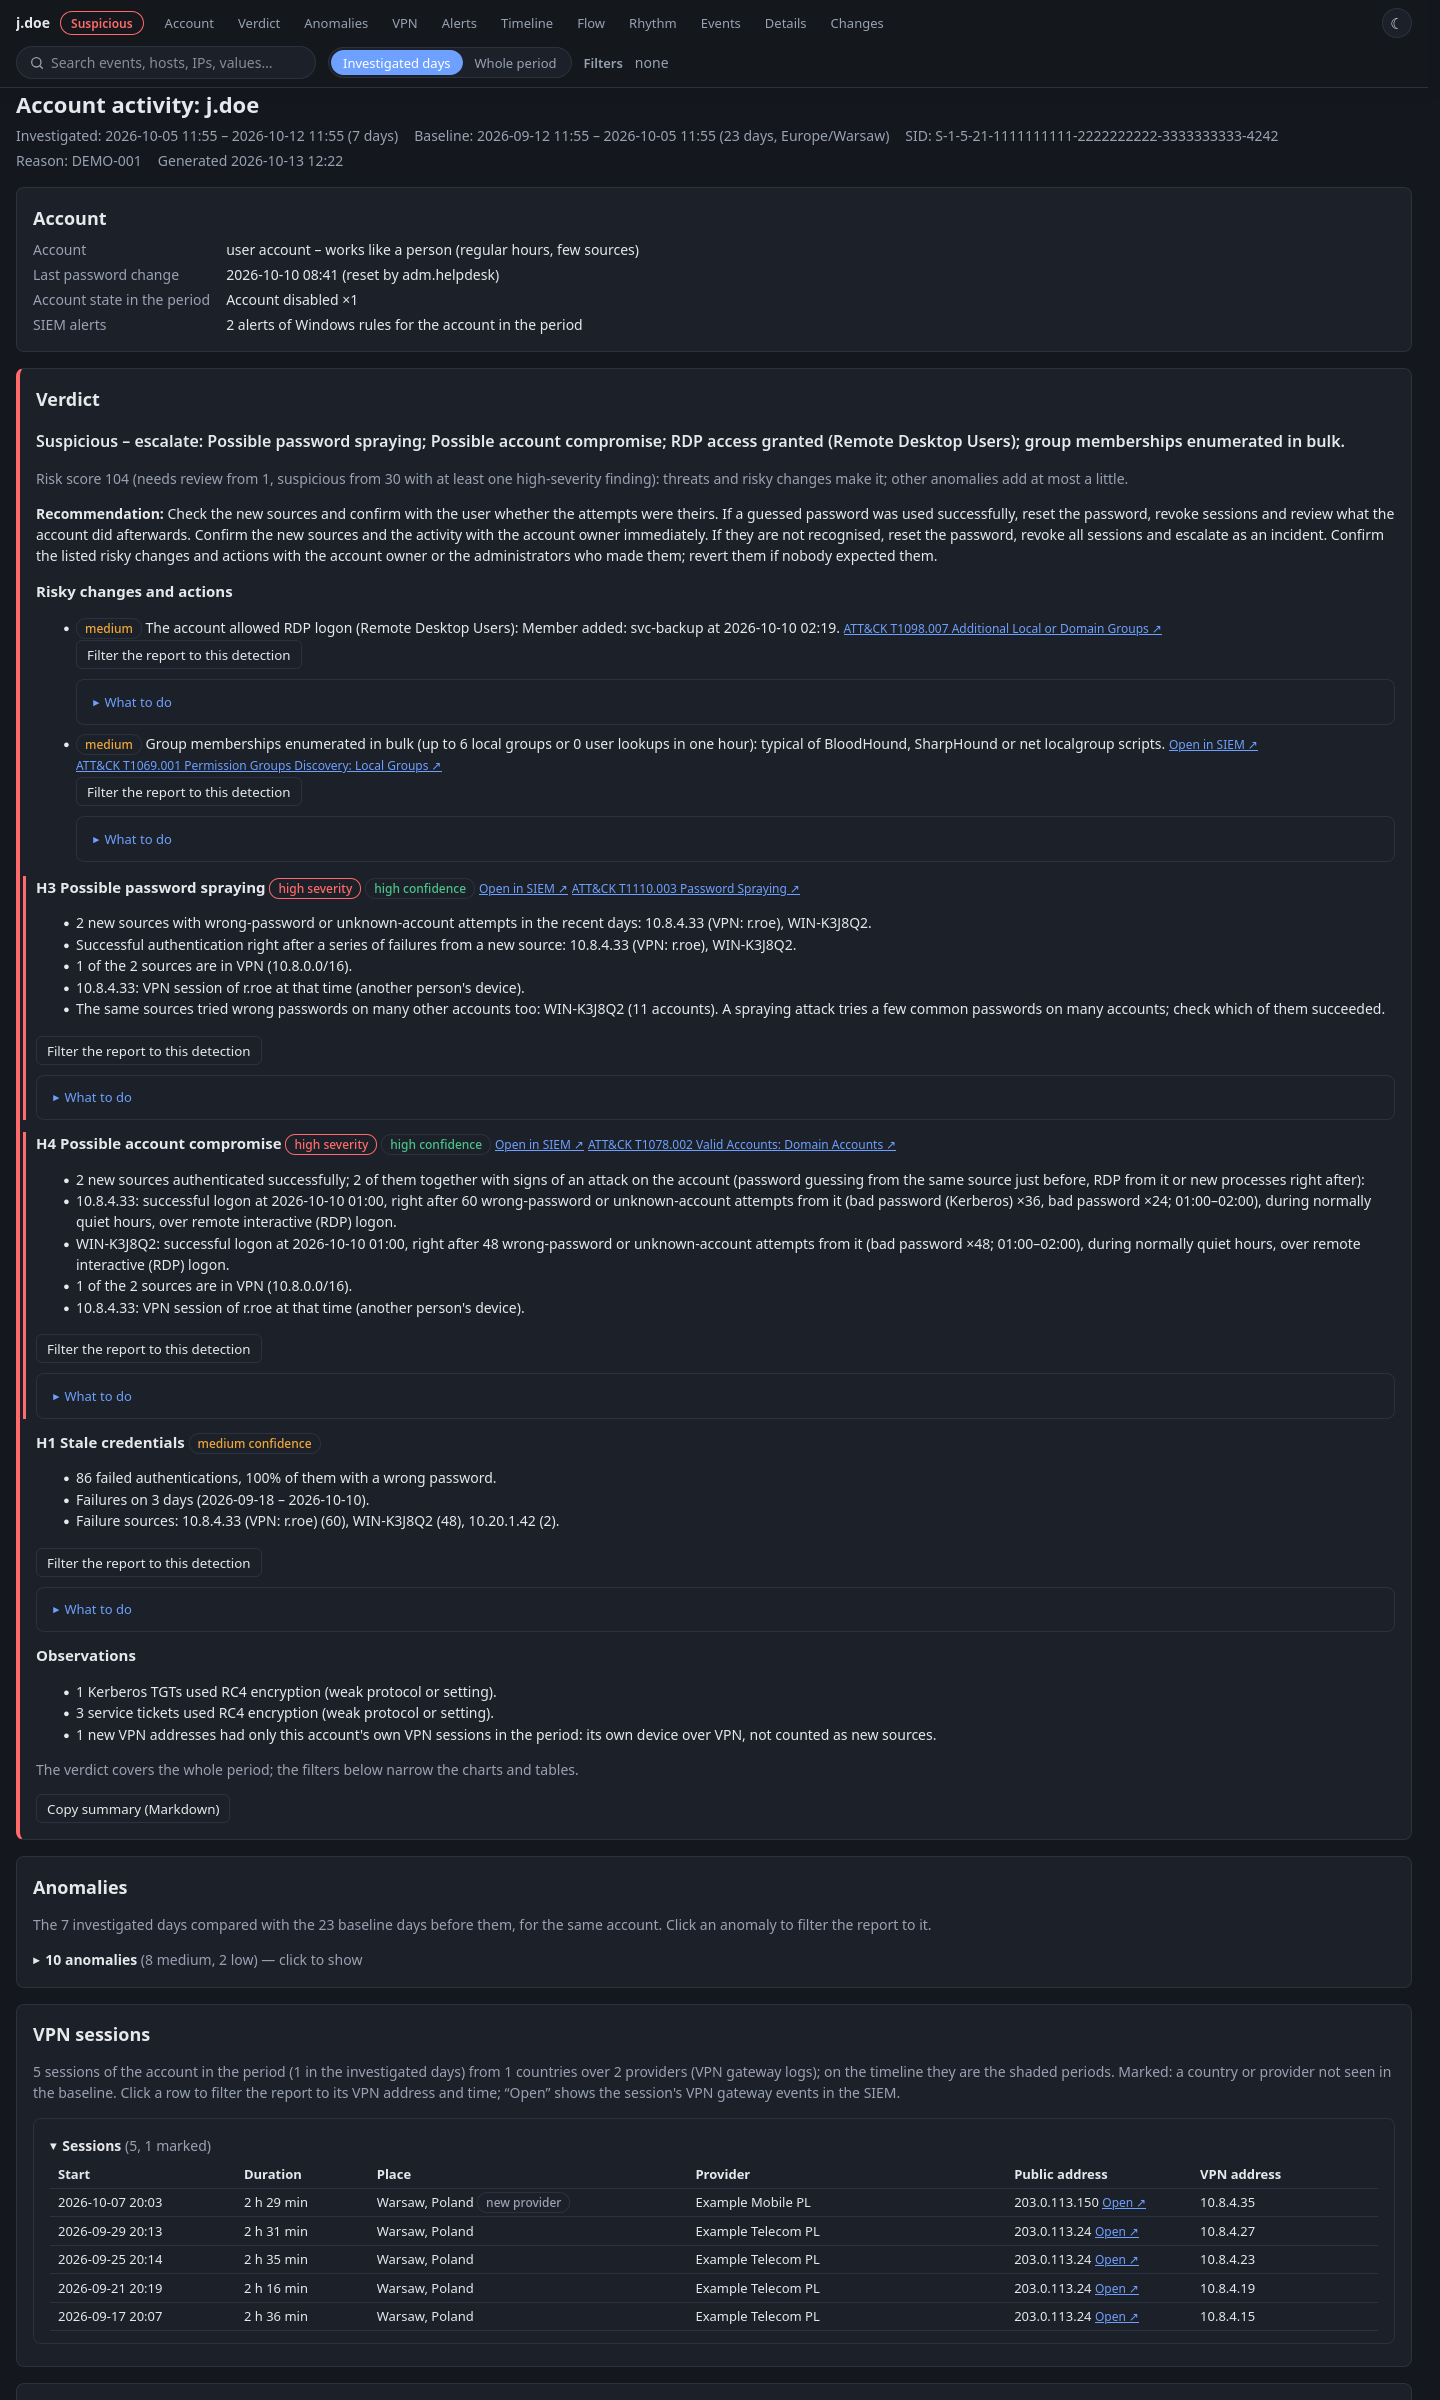
Analizator użytkowników

Raport aktywności konta ze skorelowanych logów z hipotezami naruszeń bezpieczeństwa i ich uzasadnieniami

  • Raport HTML o koncie: zwięzły werdykt bezpieczeństwa, ocena ryzyka i rekomendacja
  • Hipotezy z dowodami bezpośrednio z SIEM, odnośnikami do MITRE ATT&CK i checklistą dla L1
  • Porównanie aktywności z normą tego samego konta w poprzednich dniach, korelacja sesji VPN, oś czasu wszystkich zdarzeń
Fragment raportu analizatora: werdykt z oceną ryzyka i hipoteza password spraying (dane syntetyczne).

Projekt 03

Enrichment VirusTotal

OSINT adresów IP z alertów Cloudflare dopisywany do nich w SIEM

  • Adres IP z alertów Cloudflare pobierany jest przez skrypt w Pythonie, który zbiera o nim publiczne informacje z VirusTotal i dopisuje je z powrotem do alertu
  • Każdy alert sprawdzany jest tylko raz, a do VirusTotal trafiają tylko adresy publiczne
  • Python, Query DSL, VirusTotal API v3, cron
Pola dopisane do alertu - przykład syntetyczny
{
  "virustotal": {
    "ISP_name": "LAB-EXAMPLE-AS",
    "Country": "ZZ",
    "Reputation": -12,
    "Malicious": 7,
    "FlaggedBy": "EngineA,EngineB,EngineC"
  }
}

Projekt 04

Automatyczny raport zmianowy

Ustandaryzowany raport z pracy dla każdej zmiany

  • Automatycznie rozpoznaje zakres bieżącej zmiany i pobiera dla niej dane z SIEM
  • Grupuje alerty według reguł, a także wypisuje ich najważniejsze szczegóły
  • Wypełnia ustandaryzowany szablon raportu, w tym pola tekstowe, nagłówki i stopki
Lista reguł w raporcie - przykład syntetyczny
• WAF – reguła przykładowa A: 12: 8x [szczegół 1], 4x [szczegół 2]
• Windows – reguła przykładowa B: 4: 3x logon - lab-user01, 1x logon - lab-user02
• Windows – reguła przykładowa C: 2: 2x lab-admin01

Doświadczenie zawodowe

  1. SOC Analyst L1

    Komputronik Biznes

    • triage i analiza alertów z SIEM i EDR - m.in. Windows/AD, Cloudflare WAF, VPN, Office 365 i ruch sieciowy
    • budowa narzędzi w Pythonie wspomagających cały zespół SOC: autorski silnik Mini-SOAR, enrichment alertów czy generowanie raportów
    • ułatwienie threat huntingu przez moduły Mini-SOAR i analizatora użytkowników, które pomagają znajdować zagrożenia i analizować skorelowaną aktywność kont

    04.2026 – obecnieSzczegóły

  2. Specjalista ds. wdrożeń systemów IT/OT

    Mikronika

    • obsługa incydentów zakłócających działanie systemów SCADA - samodzielna weryfikacja, analiza przyczyn i eskalacja z rekomendacją na podstawie zebranych danych
    • monitorowanie systemów w Grafanie i PRTG z konfiguracją alertów oraz analizą logów aplikacyjnych i systemowych
    • stworzenie narzędzia Excel/VBA z pomocą Pythona monitorującego blisko 1000 zgłoszeń helpdeskowych - statusy zgłoszeń, SLA oraz KPI

    05.2025 – 03.2026Szczegóły

  3. Młodszy Analityk Danych

    Santander

    • analiza danych operacyjnych i danych użytkowników w środowisku regulowanym AML/CTF
    • wykrywanie anomalii w danych, jak i ich ocena pod względem jakości
    • raportowanie wyników w Excelu i współpraca z innymi zespołami

    07.2024 – 04.2025Szczegóły

Kompetencje i narzędzia

Najedź, aby zobaczyć, gdzie tego używałem · kliknij, aby przejść do przykładuDotknij, aby przejść do przykładu

SIEM i detekcja
  • Elastic / OpenSearch
  • Dodawanie źródeł logów
  • DQL · Query DSL · Lucene
  • Reguły detekcji
  • Dashboardy
  • Workflow ticketów alertów (Alloy)
  • Sigma (pySigma)
  • MITRE ATT&CK
  • Splunk
Analiza i reagowanie
  • Analiza alertów
  • Incident response
  • Threat hunting
  • Analiza aktywności kont
  • EDR: CrowdStrike · ESET Protect & Inspect
Systemy i logi
  • Windows / Active Directory
  • Linux
  • VPN: logi i sesje
  • Office 365
  • Ruch sieciowy
  • Analiza logów
  • IT/OT · SCADA
  • Grafana · PRTG
Automatyzacja
  • Python
  • VirusTotal API · Cloudflare
  • SQLite · systemd
  • python-docx
  • Praca z agentem AI
Dane
  • Analiza danych
  • SQL · Excel
  • Jira / Atlassian
  • ML: YOLO · RNN/LSTM

Kontakt

Masz jakieś pytania lub zainteresował cię któryś z projektów? Napisz na: